苏州金特尔检测认证有限公司
电 话:13773121428
18015677225
传 真:0512- 57887225
E-mail:zbwxj1127@163.com
地 址:江苏省苏州市昆山市玉山镇白马泾路52号
Professional Quality HONEST Service
咨询热线
13773121428
苏州金特尔检测认证有限公司
电 话:13773121428
18015677225
传 真:0512- 57887225
E-mail:zbwxj1127@163.com
地 址:江苏省苏州市昆山市玉山镇白马泾路52号
欢迎来到苏州金特尔检测认证,公司主营:苏州质量体系认证,苏州产品与设备安规检测,苏州质量体系咨询等检测认证服务。“金特尔”始终将客户的利益放在首位,站在客户角度解决问题。诚信为本、专注高效,靠多年经验和贴心的服务赢得客户的信赖,欢迎您来咨询!
ISO27001信息安全管理体系简介及认证流程
01简介
ISO27001信息安全管理体系,即Information Security Management System,简称ISMS。
概念最初来源于英国标准学会制定的BS7799标准, 并伴随着其作为国际标准的发布和普及而被广泛地接受。ISO/IEC27001:2005 标准在2005年10月公布,同时取缔了多国采纳的英国标准BS7799-2:2002。
ISO/IEC27001:2005 标准以Edward Deming博士提出的“计划-实施-核查-采取行动”循环周期作为制定蓝图,以实现持续改善的目标。ISO/IEC 27001:2005 标准为所有行业的机构都提供了一套业务工具,协助其避免信息保安的失误,从而降低了相应的风险。正式推行ISO/IEC27001:2005 并取得有关认证的机构将受益匪浅。
02ISO27001认证对企业的好处
(1)预防信息安全事故,保证组织业务的连续性,使组织的重要信息资产受到与其价值相符的保护,包括防范:
* 重要的商业秘密信息的泄漏、丢失、篡改和不可用;
* 重要业务所依赖的信息系统因故障、遭受病毒或攻击而中断;
(2)节省费用。一个好的ISMS不仅可通过避免安全事故而使组织节省费用,而且也能帮助组织合理筹划信息安全费用支出,包括:
* 依据信息资产的风险级别,安排安全控制措施的投资优先级;
* 对于可接受的信息资产的风险,不投资或减少投资;
(3)保持组织良好的竞争力和成功运作的状态,提高在公众中的形象和声誉,最大限度的增加投资回报和商业机会;
(4) 增强客户、合作伙伴等相关方的信任和信心。
(5) 降低法律风险;
(6) 强化员工的信息安全意识、规范组织的信息安全行为。
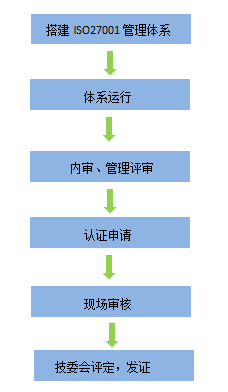
03认证流程
电话:13773121428/18015677225
传 真:0512- 57887225
地址:江苏省苏州市昆山市玉山镇白马泾路
关注我们